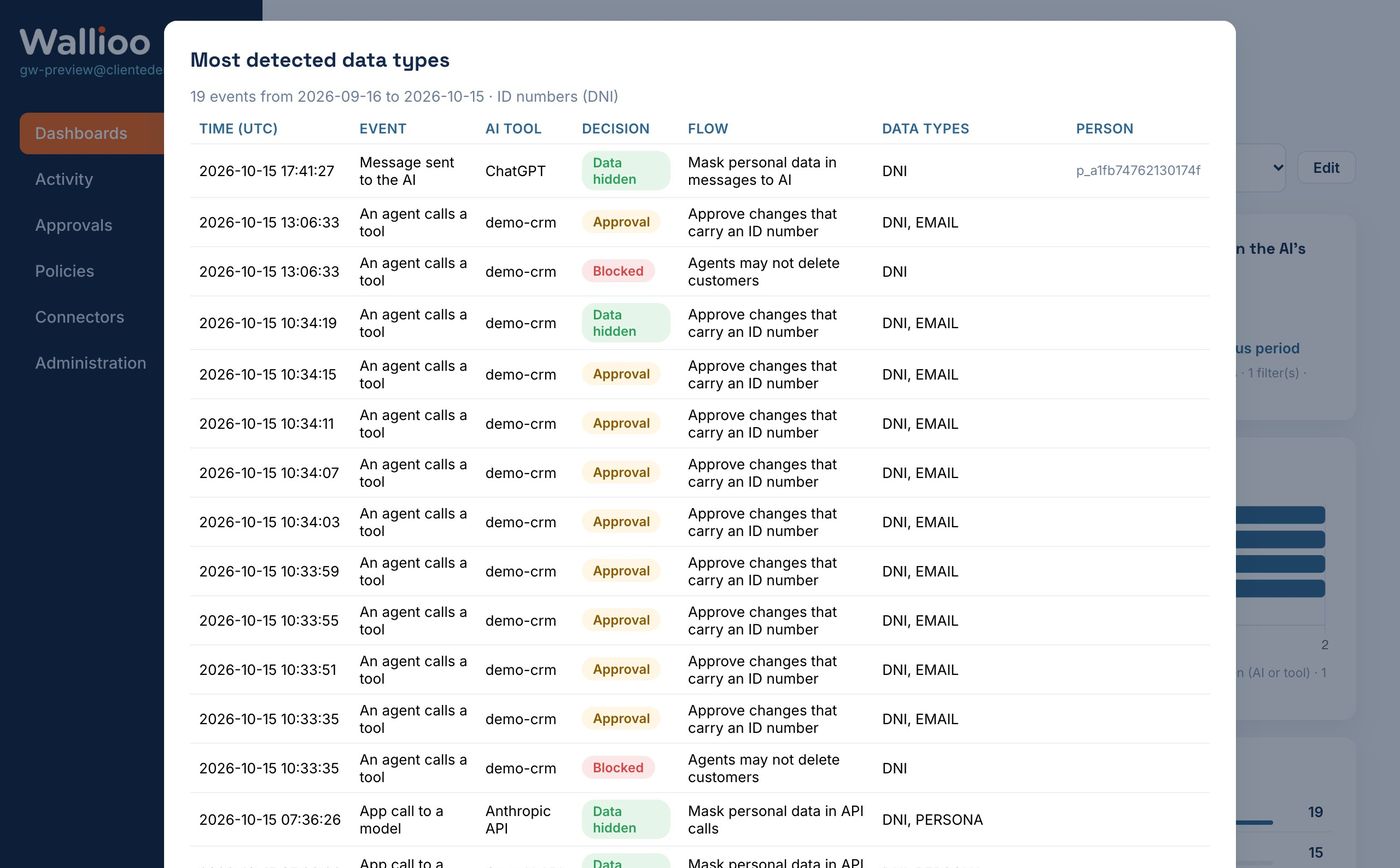
La IA ya no solo responde preguntas. Los agentes creados con Claude, ChatGPT o Copilot Studio se conectan ya a los sistemas de la empresa — ServiceNow, Salesforce, Jira, API internas — normalmente mediante el Model Context Protocol (MCP). Buscan registros, actualizan tickets y lanzan acciones. Ahí está el valor, y ahí están los nuevos riesgos.
Tres riesgos que llegan con los agentes
- Privilegios heredados. Un agente suele funcionar con una cuenta que puede hacer mucho más de lo que necesita su tarea: leer casos de RR. HH., exportar todos los clientes, borrar registros.
- Datos sensibles en los resultados. Un ticket o una ficha del CRM contiene nombres, teléfonos y a veces datos de salud o de RR. HH. — y todo fluye hacia el modelo de IA.
- Sin registro de auditoría. Cuando algo sale mal, nadie puede decir qué agente hizo qué, con qué datos y quién lo permitió.
Los controles que importan
- Un único punto de control. Pon un gateway entre los agentes y las herramientas, para revisar cada llamada — en vez de confiar en cada integración por separado.
- Mínimo privilegio por herramienta y acción. Permite «leer incidencia» y «añadir nota»; bloquea «leer caso de RR. HH.» y «borrar»; independientemente de lo que pueda hacer la cuenta.
- Reglas por campo. Decide qué campos de un registro puede ver el agente. Oculta al modelo nombres, emails y teléfonos — mientras la herramienta sigue recibiendo el valor real cuando lo necesita.
- Aprobación humana para acciones de alto impacto. Cerrar una incidencia P1, cambiar el importe de una oportunidad o hacer un pago espera a una persona.
- Un registro completo. Cada lectura, cambio y aprobación en un único registro de auditoría, enviado a tu SOC.
Cómo lo hace WALLIOO
WALLIOO Gateway se sitúa entre los agentes de IA y tus herramientas MCP y API. Aplica permisos por herramienta y reglas por campo en cada llamada, sustituye los datos personales por códigos antes de que lleguen al modelo, detiene las acciones delicadas hasta su aprobación en WALLIOO Control (o Slack y Teams) y registra cada decisión. Ver el caso de uso de ServiceNow →
Preguntas frecuentes
¿Qué es MCP?
El Model Context Protocol es un estándar abierto que permite a los asistentes y agentes de IA conectarse a herramientas y fuentes de datos — por ejemplo ServiceNow, un CRM o una API interna.
¿Puede trabajar un agente si no ve los datos personales?
Sí. Con WALLIOO el agente ve códigos en vez de nombres y emails, y cuando llama a una herramienta, la herramienta recibe el valor real. El trabajo se hace; el modelo nunca ve los datos personales.
¿Dónde se dan las aprobaciones?
En WALLIOO Control, o por email, Slack y Teams. Cada aprobación o denegación queda registrada con quién decidió y cuándo.